Sadržaj teksta12 odeljaka
Zaštita poslovnih podataka nije jedan proizvod ni jednokratna instalacija. Ona je skup pravila, tehničkih mera i svakodnevnih navika kojima kompanija smanjuje verovatnoću neovlašćenog pristupa, gubitka informacija i dugog prekida rada. Kada podaci povezuju zaposlene, klijente i sisteme, bezbednost postaje pitanje kontinuiteta poslovanja i poverenja, a ne samo nadležnost IT tima.
Urednička napomena (oktobar 2026): Ovo je obnovljeno i prošireno izdanje Positive članka „Zaštita podataka: Ključne strategije sigurnosti“, prvobitno objavljenog 17. marta 2025, sa potpisom Positive u kategoriji Sajber bezbednost. Sačuvano je njegovih pet izvornih oblasti: sigurnosni protokoli, edukacija zaposlenih, napredni alati za zaštitu, sigurnosne kopije i planovi oporavka, kao i standardi i regulativa. Dodatni koraci za procenu rizika, upravljanje pristupom i reakciju na incidente predstavljaju uredničku dopunu. Primena propisa zavisi od jurisdikcije, vrste podataka i aktivnosti organizacije; ovaj tekst nije pravni savet.
Zašto je zaštita podataka poslovni prioritet
Kompanija može izgubiti pristup važnim podacima zbog ransomware napada, hardverskog kvara, greške u podešavanju, slučajnog brisanja ili kompromitovanog naloga. Posledice nisu ograničene na jedan računar. Mogu zahvatiti fakturisanje, komunikaciju sa klijentima, isporuku usluga i sposobnost da se poštuju ugovoreni rokovi.
Zbog toga bezbednost treba posmatrati kroz poverljivost, integritet i dostupnost. Poverljivost znači da podatke vide samo ovlašćene osobe. Integritet znači da se promene mogu prepoznati i proveriti. Dostupnost znači da korisni podaci ostanu dostupni kada su za poslovanje potrebni. Dobra strategija istovremeno štiti sva tri cilja, bez pretpostavke da će jedna kontrola rešiti svaki rizik.
Prvi korak je da kompanija zna koje podatke ima, gde se nalaze, ko njima upravlja i koje bi posledice nastale kada bi bili izgubljeni ili kompromitovani.
1. Sigurnosni protokoli: enkripcija, MFA i provere
Prva tema izvornog članka obuhvata snažne protokole. Enkripcija štiti podatke tokom prenosa i čuvanja, ali samo kada su ključevi i pristup njima pravilno organizovani. HTTPS veza nije zamena za zaštitu samog naloga, kao što enkriptovan disk ne znači da kompromitovani administrator ne može pristupiti informacijama.
Višefaktorska autentifikacija (MFA) smanjuje rizik kada lozinka procuri ili bude otkrivena. Posebno je važna za administratorske naloge, udaljeni pristup, elektronsku poštu i servise u oblaku. Gde je moguće, treba koristiti metode otporne na phishing i ograničiti rezervne postupke koji mogu zaobići glavni mehanizam.
Redovne bezbednosne provere dopunjuju ove mere. Pregledajte aktivne naloge, promene privilegija, zastareli softver, izložene servise i usklađenost sa internim pravilima. Audit treba da se završi konkretnim planom ispravki, odgovornim osobama i rokovima, ne samo zapisnikom.
2. Kontinuirana edukacija zaposlenih
Druga izvorna oblast odnosi se na ljude i njihov svakodnevni rad. Lažne poruke, zahtevi za promenom bankovnih podataka, neobični linkovi i imitacija poznatog dobavljača često ciljaju upravo poslovnu komunikaciju. Obuka treba da zaposlenima pokaže kako da prepoznaju sumnjiv zahtev i kome da ga prijave bez straha od kažnjavanja.
Korisne teme su prepoznavanje phishing poruka, zaštita lozinki, rad na službenim uređajima, bezbedna upotreba mreža i postupak kada se nešto neobično dogodi. Umesto jednog godišnjeg predavanja, kompanija može koristiti kratke scenarije prilagođene prodaji, finansijama, HR sektoru i IT timu.
Kultura bezbednosti ne nastaje tvrdnjom da su ljudi najslabija karika. Nastaje kada kompanija zaposlenima obezbedi razumljive procedure, proveren kanal za prijavljivanje i podršku kada zatraže pomoć. Greške se istražuju da bi se unapredio sistem, a ne samo da bi se pronašao krivac.
3. Alati za zaštitu: firewall, endpoint i IDS/IPS
Treća izvorna tema su tehnološke kontrole. Firewall može ograničiti nepoželjan mrežni saobraćaj; endpoint zaštita pomaže u otkrivanju zlonamernog softvera; sistemi IDS/IPS nadziru ili blokiraju određene obrasce upada. Svaki alat rešava deo problema i zavisi od pravilnog podešavanja i nadzora.
Nijedna platforma ne treba da se tretira kao garancija da napad nije moguć. Alarm bez odgovorne osobe i jasnog postupka može ostati neprimećen. Prevelik broj upozorenja otežava uočavanje zaista važnog događaja, pa je potrebno podešavati pravila, prioritete i vreme reakcije.
Pri izboru rešenja proverite gde se prikupljaju logovi, koliko se dugo čuvaju, ko može da ih pregleda i šta se dešava kada sistem otkrije pretnju. Alati moraju biti povezani sa procesom koji omogućava proveru, izolaciju i oporavak kada je potrebno.
4. Rezervne kopije i planovi oporavka
Četvrta oblast je pravljenje sigurnosnih kopija. Backup je ključan jer čak i dobro zaštićen sistem može pretrpeti kvar, ljudsku grešku ili napad. Rezervne kopije treba praviti redovno, čuvati ih odvojeno od primarnih podataka i ograničiti mogućnost da ih napadač ili pogrešna automatizacija izmene.
Više verzija kopije pomaže kada se problem otkrije kasno. Posebno su korisne odvojene, nepromenljive ili offline kopije, zavisno od mogućnosti i procene rizika. Ipak, samo postojanje kopije nije dokaz da će sistem biti vraćen u funkciju.
Potrebno je testirati oporavak. Odredite koliko podataka kompanija može prihvatljivo izgubiti (RPO) i koliko dugo važan servis sme biti nedostupan (RTO). Zatim kroz probni postupak proverite da li se podaci mogu vratiti, ko donosi odluke i koje aplikacije moraju biti obnovljene prve.
5. Standardi, propisi i odgovornost
Peta izvorna tema obuhvatala je GDPR, ISO 27001 i HIPAA. Njihov položaj nije isti: GDPR je evropska uredba o zaštiti podataka o ličnosti koja se primenjuje kada su ispunjeni njeni uslovi; ISO/IEC 27001 je međunarodni standard za sistem upravljanja bezbednošću informacija; HIPAA je američki pravni okvir relevantan za određene zdravstvene subjekte i njihove poslovne saradnike.
Sama činjenica da kompanija posluje u Srbiji ne znači da se na nju svaki navedeni propis primenjuje na isti način. Za domaće rukovaoce podacima relevantan je i Zakon o zaštiti podataka o ličnosti Republike Srbije, dok GDPR može biti primenljiv u određenim prekograničnim situacijama, kao što je nuđenje robe ili usluga licima u EU ili praćenje njihovog ponašanja.
Usklađenost zahteva više od istaknute politike privatnosti. Organizacija treba da razume osnov obrade podataka, odgovornosti, rokove čuvanja, ugovore sa obrađivačima i procedure za incidente. Pravni opseg i specifične obaveze valja proveriti sa kvalifikovanim stručnjakom.
Krenite od inventara i klasifikacije podataka
Da bi mere bile proporcionalne, najpre mapirajte informacione resurse. Koji sistemi sadrže podatke o kupcima, finansijske informacije, zaposlene ili poslovne tajne? Da li su kopije na računarima, u cloud aplikacijama, u arhivi pošte ili na prenosivim uređajima? Bez osnovnog inventara teško je proceniti šta bi kvar ili napad ugrozio.
Podatke je korisno klasifikovati prema osetljivosti i poslovnom značaju. Za javno dostupan promotivni materijal potrebne su drugačije kontrole nego za baze klijenata ili administratorske ključeve. Klasifikacija ne mora biti složena; nekoliko razumljivih nivoa može biti dovoljno ako ih ljudi zaista koriste.
Zabeležite vlasnika svakog važnog sistema. Vlasnik ne mora da bude osoba koja ga tehnički održava. Bitno je da postoji neko ko razume poslovnu svrhu podataka i može odobriti prikladan nivo pristupa.
Upravljanje pristupima po principu najmanjih privilegija
Mnogi incidenti dobijaju ozbiljnije posledice zato što nalog ima više ovlašćenja nego što je potrebno. Princip najmanjih privilegija znači da korisnik, aplikacija ili servis dobija samo pristup koji mu je potreban za određeni zadatak. Administratorska ovlašćenja treba izdvojiti i pažljivije kontrolisati.
Poseban izazov su promene u radnom odnosu: novi zaposleni mora dobiti odgovarajući pristup, prelazak u drugi tim može zahtevati izmenu prava, a odlazak iz kompanije njihovo blagovremeno ukidanje. Zaboravljeni servisni nalozi i stari API ključevi mogu ostati otvorene tačke rizika.
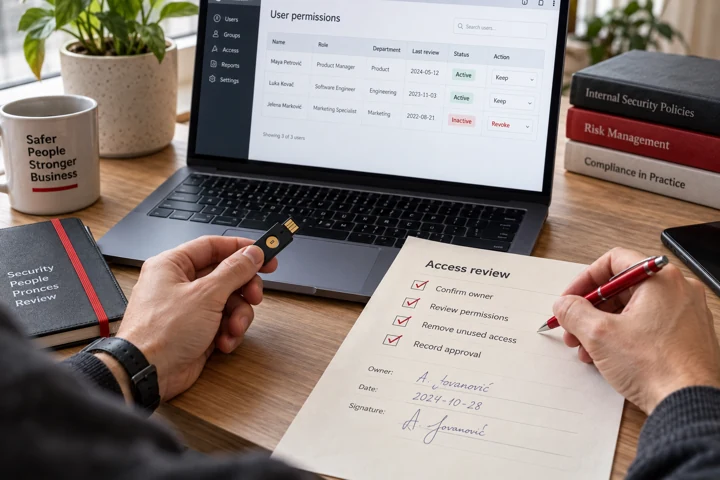
Periodične revizije pristupa daju smisao ovoj politici. Proverite ko i dalje ima pristup finansijskim podacima, klijentskim dokumentima i konfiguraciji sistema. Kada se prava mogu objasniti poslovnom potrebom, lakše ih je održavati bez ugrožavanja svakodnevnog rada.
Ažuriranja, ranjivosti i dobavljači
Zastarele aplikacije i pogrešna podešavanja povećavaju površinu napada. Zato je važno imati pregled softvera, uređaja i servisa, zajedno sa informacijom ko ih održava. Bez tog pregleda sigurnosno ažuriranje može ostati nezavršeno u jednom zaboravljenom sistemu.
Prioritet ne treba određivati samo po broju objavljenih ranjivosti. Važno je da li se ranjivost aktivno zloupotrebljava, da li je sistem dostupan sa interneta, kakve podatke čuva i koje bi posledice imao prekid. Za najkritičnije slučajeve treba imati ubrzan postupak ispravke ili privremenu meru smanjenja rizika.
Dobavljači i spoljni saradnici takođe mogu imati pristup sistemima. Pre povezivanja sa njihovim servisima proverite ugovorne obaveze, pristupne privilegije, politiku ažuriranja i način prijave incidenata. Bezbednost poslovnog ekosistema obuhvata i veze izvan same kompanije.
Praćenje događaja i odgovor na incident
Sprečavanje napada nikada nije potpuno. Zbog toga organizacija treba da zna kako će prepoznati incident, ko ga potvrđuje, kako se smanjuje šteta i ko komunicira sa rukovodstvom, klijentima ili nadležnim organima kada je to potrebno. Plan treba da bude dovoljno kratak da ga ljudi mogu slediti pod pritiskom.
Tipičan tok obuhvata prijavu sumnjivog događaja, očuvanje relevantnih logova, analizu, ograničavanje pristupa kompromitovanom sistemu, uklanjanje uzroka, oporavak i pregled naučenih lekcija. Redosled zavisi od vrste incidenta; nestručno brisanje tragova može otežati istragu.
Koristan plan uključuje kontakte, zamene odgovornih osoba, postupak eskalacije i uslove za obaveštavanje drugih. Prijava povrede podataka o ličnosti može imati specifične zakonske rokove, pa pravna i bezbednosna funkcija treba da sarađuju pre nego što se incident dogodi.
Kako izabrati početne prioritete
Kompanija ne mora sve kontrole uvoditi istog dana. Za početak proverite administratorske naloge i MFA, stanje rezervnih kopija, najvažnije javno dostupne servise, politiku ažuriranja i kanal kojim zaposleni prijavljuju sumnjive poruke. To su konkretne tačke na kojima se nedostaci često mogu brzo uočiti.
Zatim zabeležite šta je otkriveno, koliki je potencijalni uticaj i ko će sprovesti ispravku. Vodite evidenciju dokaza: test vraćanja kopije, zapis o obuci, rezultat revizije pristupa ili potvrdu ispravljenog sistema. Lista kupljenih proizvoda nije isto što i demonstracija da kontrole rade.
Za dugoročni pristup može poslužiti NIST Cybersecurity Framework 2.0, koji organizuje upravljanje rizikom kroz funkcije Govern, Identify, Protect, Detect, Respond i Recover. On pruža okvir za razgovor o riziku i odgovornostima, ali ne predstavlja automatski sertifikat ili zamenu za propise.
Zaključak: bezbednost se gradi slojevito
Originalni Positive članak izdvojio je pet ključnih strategija: snažne protokole, edukaciju zaposlenih, zaštitne alate, backup sa oporavkom i poštovanje relevantnih pravila. One su i dalje osnova korisnog razgovora o tome kako kompanija štiti podatke i čuva kontinuitet poslovanja.
Rezultat ne nastaje kada se samo instalira antivirus ili napiše pravilnik. Potrebno je da su odgovornosti jasne, kontrole proverljive, zaposleni obučeni, podaci klasifikovani i plan oporavka isproban. Takva zaštita nije obećanje da se incident nikada neće dogoditi, već sposobnost kompanije da rizik smanji, problem na vreme primeti i pouzdano nastavi sa radom.
Povezana usluga: CoreTech IT infrastruktura.
Česta pitanja
Koje su najvažnije strategije zaštite poslovnih podataka?
Jaki protokoli i MFA, obuka zaposlenih, nadzirani sigurnosni alati, pouzdan backup sa testiranim oporavkom i odgovarajuća usklađenost sa propisima.
Da li su enkripcija i MFA dovoljni?
Nisu. One štite važne delove sistema, ali treba dodati upravljanje pristupima, nadzor, ažuriranja, plan incidenata i rezervne kopije.
Koliko često treba testirati backup?
Učestalost zavisi od rizika i poslovnih zahteva. Važno je redovno proveravati da se podaci i servisi zaista mogu vratiti u dogovorenom vremenu.
Da li se GDPR primenjuje na svaku kompaniju u Srbiji?
Ne automatski. Primena zavisi od uslova propisanih GDPR-om, uključujući određene aktivnosti prema licima u EU, uz zasebne obaveze po srpskom pravu.
Šta znači princip najmanjih privilegija?
Korisnik ili aplikacija dobija samo pristup koji je potreban za konkretan posao, a nepotrebna prava se redovno uklanjaju.
Šta prvo uraditi kada se posumnja na sajber incident?
Koristiti dogovoreni kanal za prijavu, obavestiti odgovorni tim, sačuvati relevantne tragove i slediti plan reakcije umesto improvizacije.