Sadržaj teksta17 odeljaka
Zaštita kompanije od sajber pretnji nije samo posao IT službe niti pitanje instaliranja jednog antivirus programa. Ransomware, phishing, nedostupnost servisa i gubitak podataka mogu zaustaviti svakodnevni rad i narušiti poverenje klijenata. Originalni Positive članak „Zaštitite svoj biznis“ objašnjava zašto se sajber bezbednost posmatra kao deo poslovne stabilnosti i predstavlja pet povezanih koraka: razumevanje pretnji, osnovne sigurnosne mere, obuku zaposlenih, napredne alate i plan za odgovor na incidente.
Urednička napomena (oktobar 2026): Ovo je obnovljeno, znatno prošireno izdanje originalnog Positive članka „Zaštitite svoj biznis“, objavljenog 31. januara 2025, autor Positive, kategorija Sajber bezbednost. Sačuvani su izvorni primeri ransomware-a, phishinga i DDoS napada, pomenute poslovne posledice i svih pet tematskih celina. Dopune iz 2026. uvode noviji kontekst o MFA zaštiti, redovnoj proveri rezervnih kopija, upravljanju rizikom, NIST CSF 2.0 i kontinuitetu poslovanja. Ovo nisu dokazi o sprovedenom Positive projektu, statistika stvarnih klijenata niti obećanje potpune zaštite.
Sajber bezbednost: Zaštitite svoj biznis od savremenih pretnji
U digitalizovanom poslovanju ljudi pristupaju podacima sa računara, mobilnih uređaja, različitih mreža i cloud servisa. Veći broj pristupnih tačaka istovremeno donosi priliku za rad i potrebu za kontrolom identiteta, uređaja, aplikacija i podataka. Napad ne mora pogoditi sve sisteme da bi ozbiljno uticao na poslovanje. Dovoljno je da postanu nedostupni email, evidencija klijenata, servis za naplatu ili zajednički dokumenti od kojih zavisi više timova.
Zato se bezbednost ne meri samo brojem blokiranih virusa. Važno je koliko firma razume sopstvene rizike, koliko brzo može primetiti incident, ko je odgovoran za reakciju i koliko sigurno može obnoviti poslovno kritične servise. Cilj je smanjenje verovatnoće i posledica incidenta, a ne tvrdnja da rizik može potpuno nestati.
Prva izvorna celina: Razumevanje sajber pretnji
Originalni tekst poziva kompanije da najpre prepoznaju tipične oblike napada i njihove posledice. Tri posebno navedene pretnje su ransomware, phishing i Distributed Denial of Service (DDoS). Danas se uz te primere mora razmotriti i zloupotreba legitimnih naloga, neobezbeđen udaljeni pristup, zastareli softver i ranjivost dobavljača. Koliko je koja pretnja važna zavisi od vrste poslovanja, podataka i sistema na koje se firma oslanja.
Praktičan početak je jednostavan popis: koje usluge bi obustavile rad ako postanu nedostupne, gde se nalaze osetljivi podaci i ko ima administratorska ovlašćenja. Ne treba pretpostaviti da najveću opasnost predstavlja najpoznatiji naziv napada. Prioritet treba vezati za stvarnu izloženost i mogućnost oporavka.
Ransomware: Zaključavanje i moguća krađa podataka
Ransomware može šifrovati poslovne datoteke ili zaustaviti rad servisa, a deo napada uključuje i krađu informacija uz dodatnu ucenu. Za vlasnika biznisa posledice nisu samo tehničke: staju porudžbine, naplata, komunikacija i proizvodnja, dok tim troši vreme na razjašnjavanje incidenta. Čak ni eventualno plaćanje otkupa ne garantuje bezbedan ili potpun povrat podataka.
Zbog toga su važni kontrola naloga, segmentacija pristupa, održavanje sistema i rezervne kopije koje napadač ne može lako obrisati. CISA preporučuje odvojene, zaštićene kopije i redovno testiranje njihove upotrebljivosti. Kada firma nema isproban povrat, posedovanje datoteke nazvane „backup“ nije dovoljan dokaz otpornosti.
Phishing: Poruka koja napada čoveka i identitet
Phishing koristi lažne poruke i stranice kako bi korisnik otkrio lozinku, odobrio pristup, pokrenuo zlonameran sadržaj ili uplatio novac na pogrešan račun. Napad se može predstaviti kao hitna poruka direktora, izmena bankovnog računa dobavljača ili obaveštenje o prijavi u Microsoft 365. Sam izgled poruke nije pouzdan dokaz identiteta pošiljaoca, a poznat kontakt može biti kompromitovan.
Efikasna zaštita povezuje tehničke mere i radne navike: multifaktorsku autentifikaciju, proveru izmenjenih instrukcija nezavisnim kanalom i jednostavan način prijavljivanja sumnje. Nije dovoljno zaposlenima reći da „budu pažljivi“; treba ih naučiti šta konkretno proveravaju i šta rade kada greškom kliknu.
DDoS: Kada javni servis postane nedostupan
Distributed Denial of Service napad pokušava da preoptereti javno dostupni servis velikim brojem zahteva ili saobraćajem. Posledica može biti nedostupan sajt, korisnički portal ili drugi važan online kanal. Za kompaniju koja prodaje ili pruža usluge putem interneta to može značiti izgubljene zahteve, prekid podrške i nezadovoljstvo korisnika. DDoS sam po sebi nije isto što i krađa podataka, mada se različiti napadi mogu pojaviti zajedno.
Odgovor obično zahteva zaštitu na nivou mreže i pružaoca infrastrukture, nadzor dostupnosti, unapred dogovorene kontakte i plan alternativne komunikacije. Firma treba da zna ko je vlasnik domena, hostinga, DNS-a i bezbednosnih podešavanja. Čak i dobar tehnički odgovor gubi vrednost ako niko nema ovlašćenje da pokrene potrebnu proceduru.
Poslovne posledice: Podaci, finansije i reputacija
Originalni Positive članak izdvaja tri ključne posledice: gubitak poverljivih informacija, finansijske gubitke i narušenu reputaciju. One su često povezane. Zastoj u jednom sistemu može odložiti isporuku, izazvati dodatne troškove i stvoriti neizvesnost kod klijenta. U slučaju izlaganja ličnih ili ugovornih podataka, kompanija mora razmotriti i obaveze iz primenljivih propisa, ugovora i internih procedura.
Procena posledica ne treba da ostane opšta. Za najvažnije procese definišite koliko dugo prekid može trajati, koji podaci su potrebni za obnovu i ko mora biti obavešten. Ta procena pomaže da se investicije rasporede prema poslovnoj važnosti, umesto isključivo prema ceni sigurnosnog alata.
Druga izvorna celina: Osnovne sigurnosne mere
Osnovne kontrole čine zaštitni temelj. Original navodi antivirus i firewall, redovna ažuriranja, jake lozinke i dvofaktorsku autentifikaciju. Savremeno poslovno okruženje dodatno zahteva upravljanje identitetima, odgovarajuću zaštitu krajnjih uređaja, ograničavanje administratorskih privilegija i pregled sistema koji su dostupni sa interneta. Nijedna kontrola sama za sebe ne čini kompaniju bezbednom.
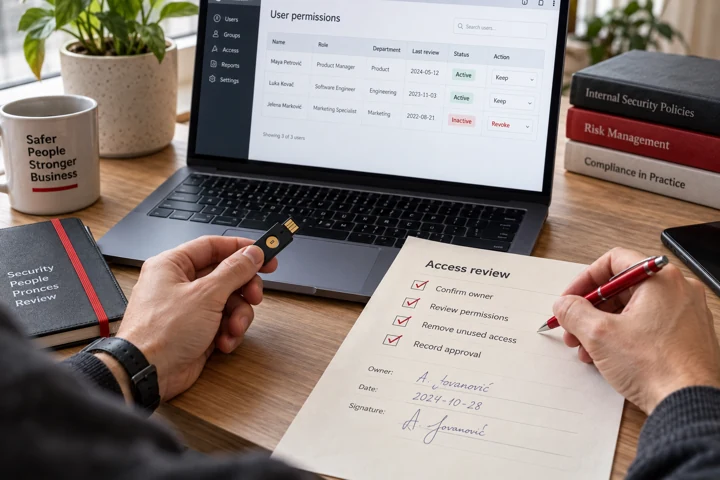
Prvi cilj je ukloniti česte i nepotrebne slabosti. Kritične aplikacije i uređaji treba da imaju vlasnika, režim zakrpa i očekivane bezbednosne postavke. Novi korisnici dobijaju pristup u skladu sa svojom ulogom, a odlazak zaposlenog pokreće pravovremeno ukidanje pristupa. Kada se osnova održava disciplinovano, napredne tehnologije imaju mnogo bolju polaznu tačku.
Lozinke, MFA i upravljanje korisničkim pristupom
Kompleksna lozinka može biti važna, ali nije dovoljna ako je korisnik ponavlja na više mesta ili je otkrije prevarantu. Korisniji sistem podrazumeva jedinstvene lozinke, menadžer lozinki gde je primereno, zaštitu naloga multifaktorskom autentifikacijom i ograničavanje privilegija. Posebnu pažnju zaslužuju email, udaljeni pristup, administratorski nalozi i cloud servisi, jer kompromitovanje jednog ključnog naloga može otvoriti pristup drugima.
Gde je podržano i prikladno, birajte metode MFA otpornije na phishing. Redovno pregledajte privilegovane naloge i izuzetke od pravila. Za kritične promene, kao što su nove instrukcije za plaćanje, potreban je i poslovni korak nezavisne potvrde. Bezbednost identiteta je spoj tehnologije, procesa i odgovornosti.
Ažuriranja, antivirus, firewall i zdravlje uređaja
Ažuriranje softvera zatvara poznate ranjivosti, dok endpoint zaštita i firewall pomažu u sprečavanju ili otkrivanju određenih aktivnosti. Ipak, instaliran program nije dokaz da je zaštita pravilno konfigurisana, ažurna ili nadgledana. Uređaji van podrške proizvođača, nepotrebno otvoreni servisi i zastareli nalozi mogu ostati značajan rizik čak i kada je antivirus aktivan.
Praktična rutina obuhvata evidenciju uređaja, redovne zakrpe, plan za hitne bezbednosne ispravke i pregled alarma. Promene treba uvoditi kontrolisano, uz procenu uticaja na poslovne aplikacije. Firma treba da zna ko održava radne stanice, servere, mrežu i softver i ko potvrđuje kada je važna bezbednosna promena zaista sprovedena.
Treća izvorna celina: Obuka zaposlenih
Positive je u originalu istakao obuku kao ključnu zaštitnu meru. Cilj nije da se zaposleni proglašavaju „najslabijom karikom“, već da se ljudima omogući da prepoznaju prevaru, pravilno koriste poslovne uređaje i brzo prijave neobične događaje. Obuka treba da obuhvati phishing poruke, sumnjive priloge, deljenje lozinki, udaljeni rad, nepoznate USB uređaje i procedure u slučaju greške.
Kratke, ponovljene vežbe i primeri bliski stvarnom poslu često su korisniji od jednog godišnjeg predavanja. Važno je da zaposleni znaju kome se obraćaju kada posumnjaju na napad, bez straha da će prijavljivanje odmah biti kažnjeno. Brza informacija IT timu može umanjiti posledice čak i kada do greške već dođe.
Četvrta izvorna celina: Napredni sigurnosni alati
Za složenije ili osetljivije sisteme original pominje IDS/IPS, enkripciju i alate za analizu logova. Sistemi za detekciju i prevenciju upada mogu pružiti uvid u sumnjive mrežne aktivnosti; evidencija logova može pomoći u rekonstrukciji događaja; kontrolisani nadzor može ranije uočiti neuobičajene obrasce. Njihova korist zavisi od odgovarajuće konfiguracije, kvalitetnih signala i stručnog reagovanja.
Napredni alat nije zamena za osnovne mere. Ako alarm niko ne pregleda, ako su privilegije preširoke ili ako ne postoji kontakt za incident, dodatni dashboard može samo povećati količinu neobrađenih informacija. Pri izboru tehnologije razmatraju se poslovni rizici, obim infrastrukture, zaštita podataka i operativni kapacitet za svakodnevno upravljanje.
Enkripcija, logovi i sigurnost poverljivih podataka
Enkripcija podataka tokom prenosa i u skladištu može umanjiti posledice određenih vrsta neovlašćenog pristupa, pod uslovom da se ključevi čuvaju odgovorno. Kontrole pristupa određuju ko sme da vidi, promeni ili iznese dokument. Logovi pomažu da se naknadno utvrdi ko je pristupao sistemu, šta se desilo i koje mere su pokrenute. Podatke ne treba prikupljati ili čuvati neograničeno samo zato što je to tehnički moguće.
Uređena kompanija klasifikuje osetljive informacije, dodeljuje vlasnike sistema i primenjuje pravila čuvanja i brisanja. Za obaveze prema regulatorima i klijentima potrebno je proveriti konkretne primenljive zakone i ugovore; uvođenje IDS-a ili enkripcije samo po sebi ne predstavlja dokaz usklađenosti.
Backup i recovery: Povrat koji je stvarno testiran
Iako je original veći naglasak stavljao na zaštitu, mogućnost obnove je neposredno povezana sa obećanjem da firma može nastaviti poslovanje. Rezervne kopije treba praviti prema kritičnosti podataka, štititi od neovlašćenih izmena i redovno proveravati kroz stvarni test vraćanja. Za ransomware rizik naročito su važne kopije odvojene od produkcionog okruženja ili drugačije zaštićene od napadača.
Potrebno je razlikovati kopiju fajlova od plana za pokretanje čitavog procesa. Firma mora znati koje aplikacije se prvo vraćaju, koliko podataka može izgubiti i koliko prekida može podneti. Parametri poput RPO i RTO pomažu u dogovoru o očekivanjima, ali moraju odgovarati realnim mogućnostima. Povrat koji nikada nije vežban ostaje samo pretpostavka.
Peta izvorna celina: Plan za odgovor na incidente
Originalni članak završava planom koji uključuje identifikaciju incidenta, procenu štete, obaveštavanje relevantnih strana i obnovu rada. Kada se dogodi sumnjiva aktivnost, improvizacija je posebno skupa. Dobar plan unapred definiše ko procenjuje situaciju, ko odobrava izolaciju sistema, ko čuva dokaze i ko komunicira sa zaposlenima, klijentima i nadležnim organima kada je to potrebno.
Prvi zadatak je bezbedno ograničiti širenje incidenta uz očuvanje relevantnih evidencija. Zatim slede analiza, kontrolisan oporavak i naknadno unapređenje procedura. Plan treba redovno vežbati, uključujući scenarije kada email ili primarni kontakt kanal ne radi. Brz povratak nije isto što i bezbedan povratak; kompromitovan sistem ne sme se vratiti u proizvodnju bez odgovarajuće provere.
Noviji okvir: NIST CSF 2.0 i odgovornost rukovodstva
NIST Cybersecurity Framework 2.0 organizuje upravljanje rizikom kroz šest funkcija: Govern, Identify, Protect, Detect, Respond i Recover. Originalnih pet Positive oblasti nisu doslovno isto što i ovaj okvir, ali imaju zajedničku logiku: razumevanje rizika, prevenciju, nadzor i pripremljen odgovor. Nova funkcija Govern naglašava da pravila, uloge, prioriteti i prihvatljiv nivo rizika ne mogu ostati samo u IT odeljenju.
Rukovodstvo treba da razume koje poslovne usluge su kritične, ko donosi odluke i kakvi su planovi za prekid rada. Svrha okvira nije da svaki mali biznis mehanički ispuni istu kontrolnu listu. Korisnije je razumno proceniti sadašnje stanje, ciljeve i redosled poboljšanja koji odgovara veličini i rizicima kompanije.
Kako započeti: Prioriteti, odgovornost i proverljivi rezultati
Prvi korak je sastaviti pregled poslovnih procesa i rizika koji bi ih mogli zaustaviti. Zatim pregledati naloge, MFA, zakrpe, zaštitu uređaja, sigurnosne kopije i sposobnost tima da primeti incident. Za svaku važnu slabost treba definisati odgovornu osobu, rok i način dokazivanja da je mera uspešno sprovedena. Mala lista stvarno zatvorenih rizika korisnija je od obimnog izveštaja bez vlasnika zadataka.
Sledeći korak je pilot vežba: provera povrata podataka, simulacija phishing prijave ili rad kroz scenario incidenta. Beležite vreme reagovanja i prepreke koje su se pojavile. Tek tada ima smisla odlučivati o dodatnim alatima i paketima zaštite. Sajber bezbednost je proces kontinuiranog unapređenja, ne projekat koji se jednom završi.
CoreTech i zaključak: Kontinuitet, sigurnost i poverenje
U aktuelnom Positive ekosistemu, domen IT infrastrukture, sajberbezbednosti, podrške i rezervnih kopija predstavlja CoreTech. Relevantni pravci uključuju IT strategiju, IT Care, Cyber Security i Backup & Recovery. To su oblasti kroz koje kompanija može da proceni postojeće stanje i izgradi kontrolisaniji sistem. Konkretni paketi, uslovi, rokovi i mogućnosti zavise od procene okruženja; nijedna usluga ne garantuje da incident nikada neće nastati.
Originalna poruka teksta ostaje važna: zaštititi biznis znači brinuti o podacima, kontinuitetu i poverenju, ne samo o računarima. Kompanija koja poznaje svoje pretnje, održava osnovne mere, obučava ljude, prati signale i vežba oporavak ima bolji osnov za otpornost. Više o pristupu možete pronaći na CoreTech stranici ili zakazati razgovor.
Česta pitanja
Kako da kompanija započne zaštitu od sajber napada?
Najpre identifikujte kritične procese i podatke, proverite MFA, ažuriranja, zaštitu uređaja i rezervne kopije, a zatim odredite odgovorne osobe i plan reagovanja.
Koje sajber pretnje opisuje originalni Positive članak?
Ransomware, phishing i DDoS, uz posledice poput gubitka podataka, finansijske štete i narušavanja reputacije.
Da li antivirus i firewall garantuju bezbednost?
Ne. Oni su deo osnovne odbrane uz zakrpe, MFA, kontrolu pristupa, obuku, nadzor i plan oporavka.
Koja je uloga zaposlenih u sajberbezbednosti?
Da nauče da prepoznaju phishing i sumnjive aktivnosti, pravilno koriste uređaje i brzo prijavljuju sumnje po jasnoj proceduri.
Šta obuhvata odgovor na sajber incident?
Identifikaciju i ograničavanje incidenta, procenu posledica, čuvanje relevantnih evidencija, potrebna obaveštenja, bezbedan oporavak i naknadno unapređenje.
Zašto je važno testirati backup?
Zato što sama rezervna kopija ne dokazuje da se podaci i kritični servisi mogu bezbedno vratiti u očekivanom roku.